
Google warnt vor Kryptobetrügereien mit einem „neuen und leistungsstarken“ Exploit-Kit für iPhones

Bedrohungsforscher bei Google berichten, dass sie ein neues Exploit-Kit aufgedeckt haben, das Apple iPhone-Nutzer ins Visier nimmt und darauf abzielt, Seed-Phrasen von Krypto-Wallets zu stehlen.
Das Kit, von seinen Entwicklern „Coruna“ genannt, richtet sich an iPhones mit iOS-Versionen 13.0 bis 17.2.1. Es verfügt über „fünf vollständige iOS-Exploit-Ketten und insgesamt 23 Exploits“, einschließlich solcher, die der Öffentlichkeit bisher unbekannt waren, erklärte die Google Threat Intelligence Group (GTIG) in einem Bericht am Mittwoch.
Die Gruppe sagte, sie habe das Kit erstmals im Februar 2025 entdeckt und seitdem seinen Einsatz durch eine mutmaßliche russische Spionagegruppe gegen Ukrainer sowie später auf gefälschten chinesischen Krypto-Webseiten verfolgt, die darauf abzielen, Krypto zu stehlen.
GTIG gab an, dass das Kit nicht mit der neuesten iOS-Version funktioniert und forderte iPhone-Nutzer auf, ihre Geräte auf die aktuellste Softwareversion zu aktualisieren. Ist dies nicht möglich, sollten Nutzer das Telefon in den „Lockdown-Modus“ versetzen, der laut Apple gegen raffinierte Angriffe schützen kann.
Kit zielt über gefälschte Webseiten auf Krypto
GTIG berichtete, dass es im Februar 2025 auf Teile eines iOS-Exploits gestoßen war, bei dem ein Kunde eines Überwachungsunternehmens JavaScript nutzte, um das Gerät zu identifizieren und so den passenden Exploit bereitzustellen.
Später im Jahr wurde festgestellt, dass dasselbe JavaScript-Framework auf mehreren kompromittierten ukrainischen Webseiten versteckt war und „nur ausgewählten iPhone-Nutzern aus einer bestimmten geografischen Region bereitgestellt wurde“.
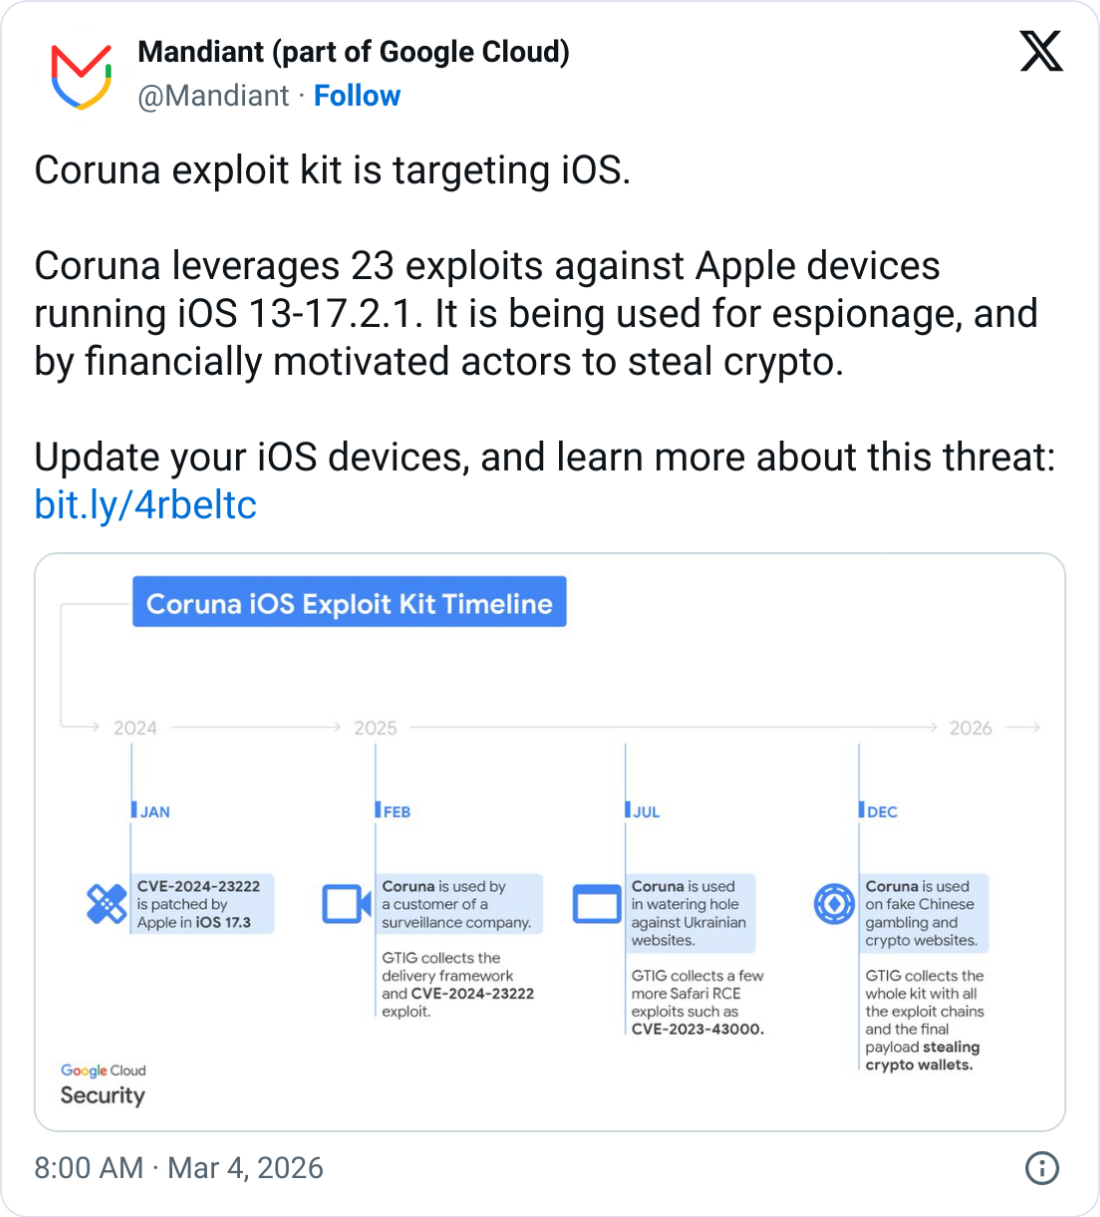
GTIG gab an, das gleiche Framework im Dezember „auf einer sehr großen Anzahl von gefälschten chinesischen Webseiten, meist im Zusammenhang mit Finanzen“, darunter auf einer, die die Krypto-Börse WEEX imitierte, gefunden zu haben.
Wenn ein Nutzer mit einem iOS-Gerät auf diese Webseiten zugreift, liefert das Framework das Exploit-Kit aus und sucht nach Finanzinformationen, indem es beispielsweise Texte mit Seed-Phrasen und Schlüsselwörtern wie „Backup Phrase“ oder „Bank Account“ analysiert.
Verwandt: ‘ClickFix’-Hacker geben sich als VCs aus und kapern QuickLens bei den neuesten Krypto-Angriffen
Das Kit sucht auch nach beliebten Krypto-Apps wie Uniswap und MetaMask, um Krypto oder sensible Informationen zu extrahieren.
Corunas US-Intelligence-Ursprung wird diskutiert
GTIG nannte den Kunden des Überwachungsunternehmens, von dem das Exploit-Kit stammen soll, nicht, doch das Mobile-Sicherheitsunternehmen iVerify teilte WIRED mit, dass es vom US-Regierung gebaut oder gekauft worden sein könnte.
„Es ist hochgradig raffiniert, die Entwicklung hat Millionen von Dollar gekostet und es trägt die Merkmale anderer Module, die öffentlich der US-Regierung zugeschrieben wurden“, sagte Rocky Cole, Mitgründer von iVerify, gegenüber WIRED.
„Dies ist das erste Beispiel, das wir gesehen haben, bei dem sehr wahrscheinlich US-Regierungswerkzeuge – basierend auf dem, was uns der Code verrät – außer Kontrolle geraten sind und sowohl von unseren Gegnern als auch von Cyberkriminellen genutzt werden.“
Allerdings erklärte der leitende Sicherheitsforscher von Kaspersky dem Register, dass das Cybersecurity-Unternehmen „in den veröffentlichten Berichten keine Hinweise auf tatsächliche Code-Wiederverwendung erkennt, die eine Zuordnung von Coruna zu denselben Autoren stützen würde.“
Magazin: Lernen Sie die Onchain-Krypto-Detektive kennen, die bei der Verbrechensbekämpfung besser sind als die Polizei
Haftungsausschluss: Der Inhalt dieses Artikels gibt ausschließlich die Meinung des Autors wieder und repräsentiert nicht die Plattform in irgendeiner Form. Dieser Artikel ist nicht dazu gedacht, als Referenz für Investitionsentscheidungen zu dienen.
Das könnte Ihnen auch gefallen
20cm wendet das Blatt! Ist Applovins „Gaming-Grundlage“ weiterhin stabil?

Muss Musk nach der Wahl zur Rechenschaft gezogen werden? Deutsche Bank: Je angespannter die Rechenleistung, desto profitabler wird SpaceX; politische Risiken werden überschätzt.
Die Deutsche Bank ist der Ansicht, dass das politische Risiko von SpaceX vom Markt überschätzt wird – die wichtigsten Verträge werden von Bundesbehörden abgeschlossen, die Eingriffsmöglichkeiten des Kongresses sind äußerst begrenzt, und in den meisten Geschäftsbereichen gibt es keine alternativen Anbieter. Das unmittelbarste Risiko ergibt sich aus der harten Haltung des designierten Gouverneurs von Texas gegenüber Rechenzentren, doch eine Verknappung des Angebots an Rechenleistung könnte im Gegenteil die Preissetzungsmacht und die Einnahmen von SpaceX erhöhen.

Nach dem Absturz der US-Aktienmärkte: Cathie Wood bleibt optimistisch trotz zunehmender Sorgen – der Bullenmarkt ist noch nicht vorbei
Als der Nasdaq in den Korrekturbereich fiel, äußerte sich Cathie Wood: Gerade die vorherrschende Sorge am Markt gibt ihr mehr Vertrauen in die Fortsetzung des Bullenmarkts. Sie führt die aktuelle Korrektur auf Druck am Anleihenmarkt und Kontroversen um Investitionen in Künstliche Intelligenz zurück, betont jedoch, dass die technologische Revolution noch im Gange ist. Sie gab zudem bekannt, dass ARK die Gelegenheit genutzt hat, hochüberzeugte Positionen wie SpaceX weiter auszubauen. Sie erwartet, dass der Aktienmarkt auch 2027 weiterhin gut abschneiden wird.

Nach der „schwarzen Woche“ für Technologiewerte ruft die Wall Street zum „Bottom-Picking“ auf.
Morgan Stanley hat klar Stellung bezogen: „Die kommenden zwei bis drei Wochen sind der richtige Zeitpunkt für zusätzliche Investitionen.“ Ed Yardeni bezeichnet den aktuellen Rückgang als „Korrektur“ und nicht als Platzen einer Blase. Die führenden Wall-Street-Institutionen prognostizieren im Durchschnitt einen Endjahreszielwert für den S&P 500 von 7.973 Punkten. Die meisten Strategen sehen jedoch die zukünftige Entwicklung der KI-Politik weiterhin als größten Unsicherheitsfaktor.

Krypto-Preise
Mehr


