
Google met en garde contre des arnaques crypto utilisant un « nouveau et puissant » kit d’exploitation pour iPhone

Des chercheurs en cybersécurité chez Google affirment avoir découvert un nouveau kit d’exploitation ciblant les utilisateurs d’iPhone Apple, conçu pour voler les phrases de récupération des portefeuilles crypto.
Le kit, nommé “Coruna” par ses développeurs, cible les iPhones exécutant les versions iOS de 13.0 à 17.2.1. Il comporte « cinq chaînes d’exploits iOS complètes et un total de 23 exploits », dont certains étaient jusque-là inconnus du public, selon un rapport du Google Threat Intelligence Group (GTIG) publié mercredi.
Le groupe indique avoir découvert le kit pour la première fois en février 2025 et avoir depuis suivi son utilisation par un groupe d’espionnage russe présumé contre des Ukrainiens, puis sur de faux sites internet chinois liés à la crypto ayant pour but de voler des crypto-monnaies.
GTIG précise que le kit n’est pas efficace avec la dernière version d’iOS et exhorte les utilisateurs d’iPhone à mettre à jour leur appareil avec la dernière version logicielle. Si cela n’est pas possible, il est recommandé d’activer le “Mode Isolement” (“Lockdown Mode”), qu’Apple affirme pouvoir contrer les attaques sophistiquées.
Le kit cible la crypto via de faux sites internet
GTIG indique avoir découvert, en février 2025, des éléments d’un exploit iOS dans lequel un client d’une société de surveillance utilisait JavaScript pour collecter les informations de l’appareil afin de délivrer l’exploit approprié.
Plus tard la même année, ils ont retrouvé le même framework JavaScript caché sur plusieurs sites ukrainiens compromis qui étaient « uniquement délivrés à des utilisateurs iPhone sélectionnés d’une géolocalisation spécifique ».
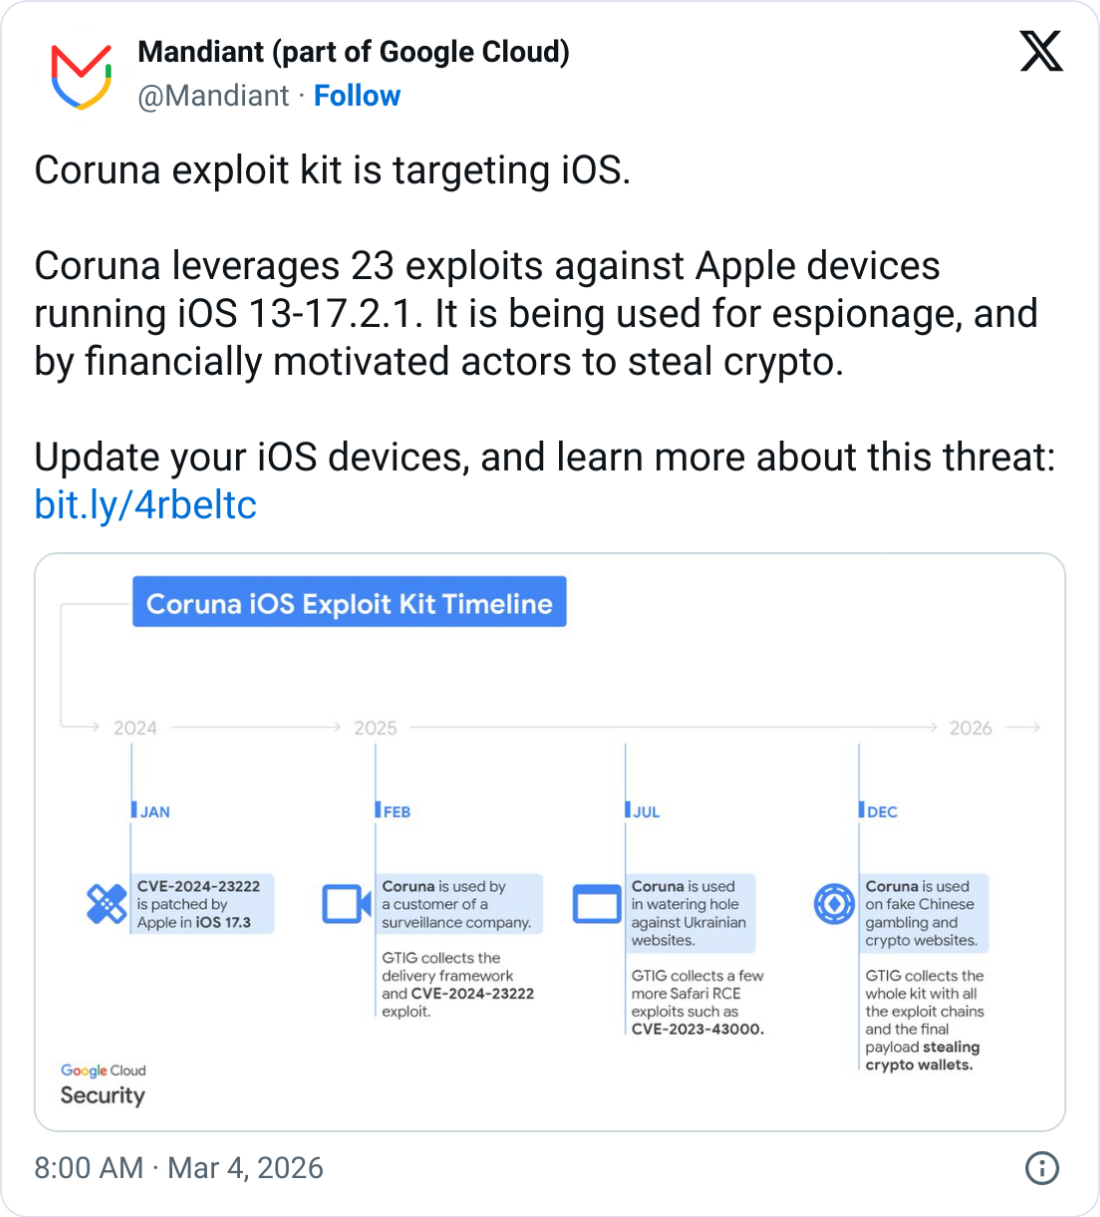
GTIG affirme avoir ensuite trouvé le même framework en décembre « sur un très large ensemble de faux sites chinois majoritairement liés à la finance », y compris un site imitant la bourse crypto WEEX.
Lorsqu’un utilisateur accède à ces sites internet avec un appareil iOS, le framework livre le kit d’exploitation et cherche des informations financières, en analysant notamment des textes contenant des phrases de récupération (“seed phrases”) et des mots-clés comme “backup phrase” ou “bank account”.
À lire aussi : Les hackers ‘ClickFix’ se font passer pour des VC et détournent QuickLens lors des dernières attaques crypto
Le kit cible également des applications crypto populaires telles que Uniswap et MetaMask pour extraire des cryptos ou des informations sensibles.
Les origines américaines de Coruna en débat
GTIG n’a pas nommé le client de la société de surveillance à l’origine supposée du kit d’exploitation, mais la société de sécurité mobile iVerify a indiqué à WIRED qu’il aurait pu être développé ou acheté par le gouvernement américain.
« Il est extrêmement sophistiqué, son développement a coûté plusieurs millions de dollars, et il présente des similitudes avec d’autres modules publiquement attribués au gouvernement américain », a déclaré Rocky Cole, cofondateur d’iVerify, à WIRED.
« C’est le premier exemple que nous voyons d’outils gouvernementaux américains — d’après ce que révèle le code — qui échappent à tout contrôle et sont utilisés à la fois par nos adversaires et des groupes de cybercriminels. »
Cependant, le principal chercheur en sécurité de Kaspersky a déclaré à The Register que l’entreprise de cybersécurité « n’a trouvé aucune preuve de réutilisation réelle du code dans les rapports publiés permettant d’attribuer Coruna aux mêmes auteurs ».
Magazine : À la rencontre des détectives crypto onchain qui luttent contre la criminalité plus efficacement que la police
Avertissement : le contenu de cet article reflète uniquement le point de vue de l'auteur et ne représente en aucun cas la plateforme. Cet article n'est pas destiné à servir de référence pour prendre des décisions d'investissement.
Vous pourriez également aimer
Le risque se transfère ! Goldman Sachs : La marge CDS des fabricants de puces dépasse pour la première fois celle des grands fournisseurs de cloud, les swaps de défaut sur l’IA atteignent un niveau record
Goldman Sachs indique que le risque de crédit lié à l’IA se déplace des géants du cloud vers les fournisseurs de puces, la prime de CDS sur les puces ayant dépassé pour la première fois en près de trois mois celle des grandes entreprises du cloud, ce qui reflète les inquiétudes du marché concernant la dépréciation des GPU et l’exposition croissante au financement des clients. Sous l’impact d’une vague d’offre, la prime d’émission obligataire des fournisseurs de cloud augmente nettement tandis que la durée se raccourcit. Avec l’afflux de centaines de milliards de dollars de financement de projets prévu d’ici 2027, la pression sur le marché du crédit continuera de s’accumuler.

Difficulté à réaliser des commandes de 3,57 milliards ? Le lancement inaugural de Neutron reporté et pression financière sur l'acquisition d'Iridium(IRDM.US)
Le rapport financier du troisième trimestre de Rocket Lab fait état de revenus de 268 millions de dollars et d’un carnet de commandes à exécuter de 3,57 milliards de dollars. Le premier vol de la fusée Neutron est reporté à 2027, des clients tels qu’ICEYE ayant déjà réservé leur créneau à l’avance. Bien que le flux de trésorerie d’exploitation soit positif, l’acquisition prévue d’Iridium nécessitera plus de 3 milliards de dollars en liquidités, tandis que les revenus futurs…
Analyse des nouvelles actions américaines | L'entreprise mature du e-commerce privé S2B2C : comment Global Home Selection (QQJ.US) raconte-t-elle son histoire de croissance ?
Qu'est-ce qui donne à Global Home Selection la confiance nécessaire pour s'attaquer au Nasdaq ?
Shawn Kim, le "Dieu de la mémoire" chez Morgan Stanley, lance un nouvel avertissement ! La véritable bombe est la "falaise des profits de 2028", avec une baisse générale des objectifs de cours des actions de la mémoire
Shawn Kim a réduit de manière générale les objectifs de cours des actions de mémoire, abaissant celui de SK Hynix de 38% et celui de Samsung Electronics de 19%. Il avertit que le secteur pourrait faire face à une “falaise de rentabilité” en 2028 : avec la mise en service de nouvelles capacités de production fin 2027, des retards dans la construction des centres de données, une réduction de la prime HBM, une chute d'environ 20% du prix spot NAND en deux semaines, et une pression cumulée due à ces quatre facteurs. Il a donc fortement révisé à la baisse les hypothèses de marge bénéficiaire à long terme sur la DRAM des deux sociétés, en les rapprochant de la moyenne historique.

Prix des cryptos
Plus


